
Conoce lo que pasó en cada visita de campo.
Prevención de fraude en servicio de campo para empresas de servicios públicos.
¿Qué es el fraude en servicio de campo y cómo se previene?
El fraude en servicio de campo es trabajo de campo que se reporta pero no se hace como quedó registrado: un soborno para pasar por alto un problema, una inspección falsificada o una inspección cerrada desde un estacionamiento. Prospera porque la empresa que envió a la cuadrilla solo ve el papeleo, nunca la visita en sí.
La prevención empieza por hacer que cada visita genere su propia evidencia.
Cómo lo previene Fluyenta
Con Fluyenta, el consentimiento del cliente se registra antes de la captura, la visita se captura con cámara corporal con coordenadas GPS y marcas de tiempo, una firma digital cierra la orden de trabajo y la evidencia se sella para que cualquier alteración posterior sea detectable. Después, la IA revisa cada visita y puntúa su riesgo de fraude en una escala de 0 a 100. Las visitas con puntuación baja siguen sin intervención; las visitas marcadas llegan a un supervisor, que decide.
Fluyenta registra cada visita como evidencia sellada, revisa cada visita con IA en lugar de una muestra y deja en manos de tu equipo la decisión sobre cada visita marcada.
Actualizado el 20 de octubre de 2026.
El trabajo de campo sin verificar es una pérdida que pagan la empresa y sus clientes.
14,95%
Las redes de distribución de Colombia perdieron el 14,95% de la energía que entró en ellas en 2023.
USD 9,6 a 16,6mil millones al año
Las pérdidas de electricidad cuestan miles de millones al año a las distribuidoras de la región.
12meses
El fraude suele durar un año antes de que se descubra.
45%
La corrupción, que incluye el soborno, aparece en casi la mitad de los casos de fraude.
Fuentes y alcance
Cuando una visita no produce evidencia verificable, el registro se apoya en la palabra de una sola persona, dada donde nadie más estaba mirando. El costo de ese hueco aparece como energía perdida y no facturada, fraude que dura meses antes de que se descubra y cargos que asumen los clientes que sí pagan.
- 14,95%. Las pérdidas sumaron 10.802,63 GWh. La costa Caribe concentró el 27,52% de la energía pero el 47,42% de las pérdidas (UTP para la CREG, 2025).
- USD 9,6 a 16,6 mil millones al año. Las empresas de distribución de América Latina y el Caribe pierden entre USD 9,6 y 16,6 mil millones al año por pérdidas de electricidad, y el fraude “en colusión con los operadores” está entre las causas (BID, 2024).
- 12 meses. En 2.402 casos de fraude ocupacional, el esquema mediano duró 12 meses antes de ser detectado (ACFE, 2026).
- 45%. La corrupción, la categoría que incluye el soborno, apareció en el 45% de los casos de fraude ocupacional, con una pérdida mediana de USD 150.000 (ACFE, 2026).
Los reguladores de Colombia publican las pérdidas totales, no la parte causada por hurto o fraude. Una auditoría por muestreo puede estimar qué tan comunes son los problemas, pero solo examina las visitas que selecciona, así que el fraude en una visita no seleccionada pasa inadvertido.
Notas sobre el alcanceTres patrones de fraude en campo y la evidencia que expone cada uno.
El fraude en servicio de campo y en inspecciones de las empresas de servicios públicos adopta tres formas recurrentes. Todas funcionan por la misma razón: nadie de la empresa está ahí para ver el trabajo en sí.
La visita que no ocurrió como se reportó.
Cómo se expone la visita que no ocurrió
- Qué ocurre
- La inspección se cierra desde un estacionamiento, se hace con prisa o nunca se realiza, y el informe se completa de todos modos. Donde grabar es opcional, lo obvio es no grabar.
- Lo expone
- Las coordenadas GPS, las marcas de tiempo y la puntuación de riesgo, que trata la evidencia que falta como una señal por derecho propio.
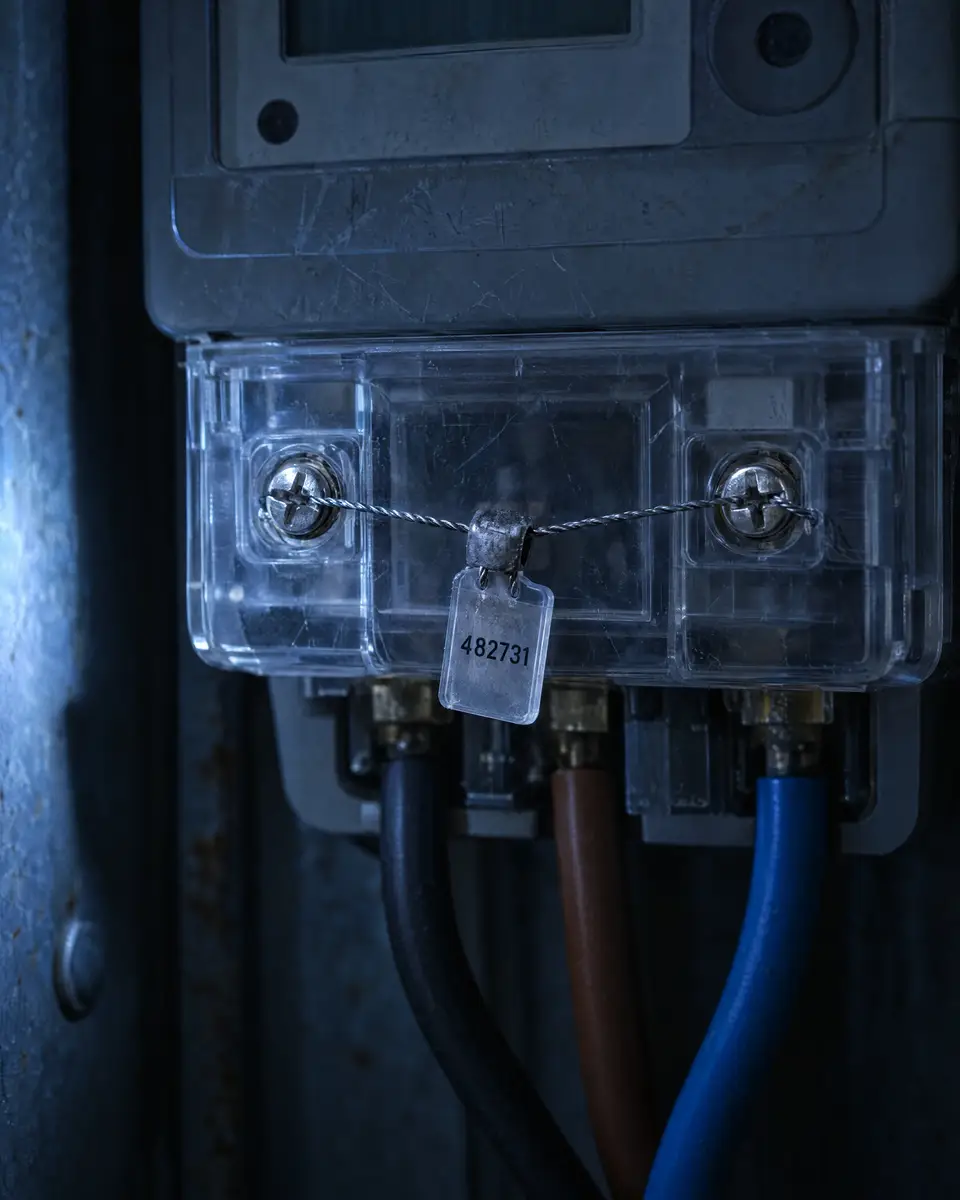
El registro que no refleja el contador.
Cómo se expone el registro falso
- Qué ocurre
- Un contador manipulado se reporta como satisfactorio, y el resultado es un informe de inspección falsificado. La manipulación se confirma en campo, así que la detección es tan fiable como la propia visita (Banco Mundial, 2009).
- Lo expone
- Visión con IA sobre fotogramas clave, que comprueba sellos, números de serie y señales de manipulación.
El soborno en la inspección.
Cómo se expone el soborno
- Qué ocurre
- Se ofrece un pago para pasar por alto un problema, y nadie de la empresa está ahí para oírlo. El hurto por parte de grandes consumidores “suele implicar colusión entre ellos y los lectores de contadores” (Banco Mundial, 2009).
- Lo expone
- El audio transcrito, filtrado en busca de lenguaje de soborno y amenazas.
¿Y si el inspector es parte del fraude?
La misma evidencia que documenta el contador documenta la visita.
Cómo responde la evidencia
Una visita cerrada sin su evidencia se puntúa por ese hueco. El acceso a las grabaciones está limitado por rol y queda registrado, y el registro de auditoría anota cada decisión y cada cambio de rol, así que queda constancia de quién pudo alterar las reglas.
Las auditorías por muestreo estiman la media. La revisión de la población completa examina cada visita.
Una auditoría por muestreo revisa una fracción de las visitas de campo después de que ocurren. Una visita que no se selecciona no se examina.
Visitas revisadas120 de 120
Marcada y enrutada a un supervisor
- Revisada por una auditoría por muestreo
- Revisada por la IA
- Marcada para un supervisor
- Toma, como ejemplo, un mes de visitas de campo.
- Una auditoría por muestreo revisa unas pocas, después de que ocurren.
- El soborno ocurrió en una visita que la auditoría no seleccionó.
- Revisión de la población completa: la IA examina cada visita cuando se cierra.
- La visita con el soborno se marca y se enruta a un supervisor.
Compara el muestreo y la revisión total
El muestreo responde a una pregunta legítima: más o menos, qué tan comunes son los problemas en una población. El fraude no es una tasa de defectos repartida por igual entre las visitas; es un adversario que elige dónde actuar, y bajo un régimen de muestreo la jugada racional es apostar a la probabilidad.
| Comparación | Auditoría por muestreo | Revisión de la población completa con Fluyenta |
|---|---|---|
| Visitas examinadas | Una fracción, aleatoria o según el riesgo | Cada visita del alcance, cuando se cierra |
| Cuándo se revisa | Después del trabajo, cuando la visita lleva tiempo cerrada | Cuando la visita se cierra |
| Qué se revisa | El informe escrito | Evidencia sellada |
| Qué revisa una persona | Las visitas que selecciona el plan de auditoría, al azar o según el riesgo, casi todas limpias | Solo las excepciones que enruta la puntuación, con la evidencia adjunta |
| Efecto sobre el adversario | La probabilidad favorece al fraude | La visita que evita el escrutinio es la visita que lo atrae |
Las organizaciones con monitoreo proactivo de datos registraron una pérdida mediana de USD 70.000, frente a USD 150.000 sin él, y sus esquemas duraron 9 meses en lugar de 16 (ACFE, 2026).
Seis piezas de evidencia, selladas en un solo registro.
Juntas forman la cadena de evidencia de una visita, registrada mientras se hace el trabajo.
Consentimiento
Demuestra que la grabación empezó solo después del consentimiento.
Video y audio
Demuestra qué se mostró y qué se dijo.
Coordenadas GPS
Demuestra dónde se hizo el trabajo.
Marcas de tiempo
Demuestra cuándo ocurrió cada paso, y en qué orden.
Firma digital
Demuestra que la orden de trabajo se cerró formalmente.
Sello
Demuestra si algo cambió desde el sellado: cualquier cambio posterior es detectable.
Registro de evidencia
- Consentimiento18:42:07
- Video y audio00:09:23
- Coordenadas GPS4.71101° N, 74.07217° W
- Marcas de tiempo18:42:07 a 18:51:30
- Firma digital18:51:30
Sellado9f3c 61ab 0e47 d2a8 5b19 c370
Qué registra cada elemento
Una cadena de evidencia es el conjunto enlazado de pruebas que genera un trabajo de campo: consentimiento registrado, video y audio, coordenadas GPS, marcas de tiempo y una firma digital, sellados juntos con una huella criptográfica para que cualquier alteración posterior sea detectable.
- Consentimiento
- Qué se registra. El consentimiento del cliente, capturado primero.
- Video y audio
- Qué se registra. El trabajo mientras ocurre, desde una cámara corporal o un dispositivo móvil.
- Coordenadas GPS
- Qué se registra. La ubicación de la visita, que sitúa el trabajo donde se reportó.
- Marcas de tiempo
- Qué se registra. La hora de cada hito de la visita.
- Firma digital
- Qué se registra. La firma que cierra la orden de trabajo.
- Sello
- Qué se registra. Una huella calculada sobre toda la evidencia cuando termina la captura. (NIST, 2015)
Evidencia por construcción
La prueba se produce al hacer el trabajo: la captura es parte de la propia visita, con el consentimiento al empezar, la grabación durante y la firma al cerrar, así que sustituye la documentación posterior en lugar de sumarse a ella.
Cómo se sostiene el registro en una disputa sobre la visita de un técnico
Una cadena de evidencia no es lo mismo que una cadena de custodia, que registra quién manipuló la evidencia una vez que existe; la cadena de evidencia genera la evidencia en primer lugar. El GPS, el video y las firmas dan a ambas partes un registro para resolver disputas sobre si una visita ocurrió, y juega tanto a favor del técnico como de la empresa. Que el registro se acepte en una disputa formal depende de tu jurisdicción; confírmalo con tu asesoría jurídica.
Cómo funciona la puntuación de riesgo de fraude y por qué enruta en lugar de decidir.
Toma una visita como ejemplo: se cierra y su evidencia entra en revisión.
Lo que se dijo.
Esta transcripción contiene una oferta para pasar por alto el problema, así que la comprobación la marca y la puntuación sube a 74, dentro de la revisión del supervisor.
Lo que vio la cámara.
Aquí el sello está intacto y el número de serie coincide con la documentación, así que esta comprobación pasa y la puntuación se queda en 74.
Si la grabación fue manipulada.
Esta grabación no tiene silencios largos, sonido amortiguado ni cortes bruscos, así que pasa y la puntuación se mantiene.
Si la evidencia está presente.
Las seis piezas de evidencia están presentes, así que el expediente está completo y la puntuación se mantiene en 74. Una pieza faltante habría subido la puntuación por sí sola.
Enrutada a un supervisor, con la evidencia adjunta.
La IA elige qué mira una persona, nunca qué le ocurre a nadie.
Puntuación de riesgo de fraude
74
- Pasa
- Revisión del supervisor
- Bloqueada y escalada como caso
- Lo que se dijoMarcado
- Lo que vio la cámaraPasa
- Si la grabación fue manipuladaPasa
- Si la evidencia está presenteCompleta
Enrutada a revisión del supervisor
- Motivo: transcripción marcada
- Evidencia adjunta: las seis piezas
Qué lee la puntuación
Cada visita del alcance recibe una puntuación de riesgo de fraude de 0 a 100 cuando se cierra. La puntuación lee cuatro señales en las seis capas de evidencia que produce la visita.
Lo que se dijo.
El audio se transcribe y se filtra en busca de lenguaje de soborno y amenazas.
Lo que vio la cámara.
En los fotogramas clave se comprueba que los sellos estén intactos, que los números de serie coincidan con la documentación y si hay señales de manipulación.
Si la grabación fue manipulada.
El silencio excesivo, el sonido amortiguado y los cortes bruscos pueden indicar, cada uno, manipulación de la propia grabación.
Si la evidencia está presente.
Una orden de trabajo sin su evidencia no cierra limpiamente: la evidencia que falta se puntúa en sí misma y eleva por sí sola la puntuación de riesgo de fraude de la visita.
Por debajo del umbral de revisión, la visita se aprueba y pasa. Entre el umbral de revisión y el umbral crítico, la revisa un supervisor. Por encima del umbral crítico, la orden de trabajo se retiene y se escala como caso, con una alerta urgente y la cadena de evidencia completa adjunta.
Por qué la IA enruta en lugar de decidir
Enrutar significa que la puntuación decide adónde va la orden de trabajo, no qué le ocurre a nadie. Una puntuación baja deja que la orden de trabajo se cierre sin revisión. Una puntuación intermedia la envía a un supervisor. Una puntuación por encima del umbral crítico retiene la orden de trabajo y la escala como caso, para que una persona decida qué pasa después. Es un diseño con una persona en el circuito: alguien que revisa la evidencia real decide sobre cada visita marcada y sobre cualquier acción que afecte a una persona, y cada acción de la IA queda registrada. Como contexto, el artículo 14 del Reglamento de IA de la UE describe una supervisión humana capaz de “descartar, invalidar o revertir” los resultados de salida (Reglamento de IA de la UE, art. 14).
Tus responsables fijan los umbrales
Los pesos de puntuación, las palabras clave y los umbrales de escalado son configuración del panel que tus propios responsables ajustan sin desarrolladores, así que la empresa decide cuántas visitas llegan a un supervisor.
Empieza con un tipo de inspección en una zona.
Gobernanza y privacidad, integradas en el registro.
Fluyenta tiene las certificaciones ISO/IEC 27001:2022 e ISO/IEC 27701:2019 y está alineada con el RGPD.
El consentimiento precede a la captura.
Cada visita de un técnico de campo se graba con el consentimiento del cliente, capturado al inicio de la sesión.
El acceso está restringido por rol.
Técnicos, supervisores y administradores ven cada uno su propio alcance, y cada acceso a las grabaciones queda registrado a su vez.
Cada acción queda registrada.
Un registro de auditoría completo anota cada subida, análisis, decisión y cambio de rol, y da a los auditores una traza de auditoría de la IA que muestra quién cambió qué.
Las personas toman las decisiones de peso.
La IA analiza y recomienda. Cada visita marcada, y cada acción que afecta a una persona, la decide una persona.
La evidencia está protegida.
Los datos personales se cifran en tránsito y en reposo, los sistemas se alojan en centros de datos seguros de AWS, y la evidencia se conserva según la política y nunca se borra en silencio.
Qué significa para tus técnicos
La grabación empieza con el consentimiento del cliente, y la IA no acusa a nadie: una alerta envía la visita a un supervisor, que la revisa. La evidencia protege al técnico tanto como a la empresa, porque demuestra que el trabajo se hizo.
- ISO/IEC 27001:2022Descargar certificado: ISO/IEC 27001:2022
- ISO/IEC 27701:2019Descargar certificado: ISO/IEC 27701:2019
Los requisitos para grabar visitas de campo varían según la jurisdicción; confirma las reglas de tu país con tu asesoría jurídica.
Diseñado para las condiciones de campo y los sistemas que ya usas.
La captura sigue sin señal.
La app de servicio de campo está pensada primero para funcionar sin conexión, en zonas remotas. Las grabaciones se encolan como subidas cifradas y se reanudan automáticamente cuando vuelve la conectividad.
Hardware estándar y de tu propiedad.
Dispositivos Android estándar y cámaras corporales; el hardware es de la empresa y Fluyenta licencia el software.
Una flota gestionada a distancia.
Los dispositivos se emparejan con un PIN y reciben actualizaciones por aire en despliegues por fases, así que la flota se mantiene al día sin tener que recogerla.
Alrededor de tus sistemas actuales.
Fluyenta se conecta a los sistemas que la empresa ya usa en lugar de sustituirlos, mediante conectores prediseñados, interfaces REST y SOAP, y agentes de pasarela seguros para sistemas locales. Qué conexiones aplican a tus sistemas de órdenes de trabajo, clientes y activos se define mapeándolos con el equipo de integración de Fluyenta.
Del piloto al despliegue, una zona a la vez.
Los despliegues empiezan deliberadamente pequeños: un tipo de inspección en una zona, con la cadena de evidencia y la puntuación con IA aplicadas allí primero, para poder cuantificar el valor antes de escalar.
- Elegir la inspección
- Capturar cada visita
- Cuantificar el resultado
- Ampliar el despliegue
Qué implica cada fase
- Elegir la inspección
- Un tipo de inspección y la zona donde sospechas el mayor riesgo.
- Capturar cada visita
- Cada visita de la zona se graba, se sella y se puntúa.
- Cuantificar el resultado
- Mide lo que encuentra la revisión de la población completa en esa zona.
- Ampliar el despliegue
- Suma tipos de inspección y zonas una vez demostrado el valor.
Las condiciones en resumen
- Parte contratante
- AK Digital, LLC, propietaria de Fluyenta.
- Licencia
- Una cuota anual fijada en una orden de pedido; la empresa es dueña de sus dispositivos y cámaras corporales.
- Alojamiento
- AWS y DigitalOcean, según consta en el Acuerdo de tratamiento de datos.
- Salida
- Hasta 60 días para recuperar el contenido tras el fin del acuerdo; después, eliminación salvo que la ley exija conservarlo.
¿Quieres que lo construyamos y lo operemos por ti? Mira cómo funciona un proyecto de consultoría en IA.
Preguntas del comité de decisión, respondidas con hechos publicados.
¿Fluyenta sustituye nuestros sistemas de órdenes de trabajo, clientes o activos?
No. Fluyenta se conecta a tus sistemas actuales y no los sustituye, y los motores de flujo heredados se pueden migrar flujo a flujo en lugar de reescribirlos. Las conexiones que aplican se definen mapeando tus sistemas con el equipo de integración de Fluyenta.
¿Con quién contratamos y qué relación tiene Fluyenta con RunMyProcess?
Fluyenta y RunMyProcess son dos nombres de la misma compañía, propiedad de AK Digital, LLC; los acuerdos con clientes se firman con AK Digital, LLC. Fluyenta DigitalSuite es una plataforma nueva, técnicamente distinta de RunMyProcess DigitalSuite.
¿De qué depende el costo de un despliegue?
Fluyenta licencia el software y la empresa es dueña del hardware: dispositivos Android estándar y cámaras corporales. Según los Términos de uso publicados por Fluyenta, la plataforma se cobra como una cuota anual definida en una orden de pedido, dentro de las métricas de uso que contrata el cliente. La revisión de cada visita la hace la plataforma, no revisores adicionales. Los costos propios de la empresa se suman a la licencia: sus dispositivos y cámaras corporales, el tiempo de sus supervisores en las visitas marcadas, que dependerá de los umbrales que fije, y cualquier trabajo para conectar sus sistemas actuales.
¿Qué pasa cuando una visita se marca por error?
Una alerta enruta la visita a un supervisor, que revisa la evidencia real; no es una conclusión sobre una persona. Una persona decide sobre cada visita marcada, la decisión queda en el registro de auditoría, y tus responsables fijan los umbrales que deciden cuántas visitas llegan a un supervisor.
¿Qué deberíamos decir a nuestros técnicos y a sus representantes?
Que la grabación empieza con el consentimiento del cliente, que el acceso a las grabaciones depende del rol y queda registrado, y que la IA nunca acusa a nadie: una visita marcada va a un supervisor para su revisión. La evidencia también protege a los técnicos: demuestra que el trabajo se hizo y permite a ambas partes resolver una disputa sobre si una visita ocurrió.
¿Dónde se guardan nuestras grabaciones y quién más las trata?
Los sistemas funcionan en centros de datos seguros de AWS y los datos personales se cifran en tránsito y en reposo. El Acuerdo de tratamiento de datos de Fluyenta incluye a Amazon Web Services, Inc. y DigitalOcean, LLC, en Estados Unidos, para el alojamiento de la plataforma, y el Centro de confianza nombra a los demás subencargados y sus finalidades: Better Stack para archivos de registro, Zoho para tickets de soporte, Google para el correo del personal, y Hyverr y PurpleTalk para soporte de segundo y tercer nivel.
¿Podemos auditar a Fluyenta?
Según el Acuerdo de tratamiento de datos, el cliente puede verificar el cumplimiento, incluso mediante inspecciones de auditores designados sujetos a confidencialidad, y Fluyenta proporciona la información y la evidencia pertinentes cuando se le solicitan.
¿Qué pasa con nuestros datos si terminamos el acuerdo?
Al vencimiento o la terminación, los Términos de uso dan al cliente acceso durante un máximo de 60 días para recuperar su contenido y sus aplicaciones. Después, el Acuerdo de tratamiento de datos establece que los datos del cliente se eliminan salvo que apliquen obligaciones legales de conservación.
Conoce lo que pasó en cada visita de campo.
En producción con cuadrillas de campo en una empresa eléctrica colombiana desde julio de 2026. Certificada en ISO/IEC 27001:2022 e ISO/IEC 27701:2019.
Sigue leyendo
- Muestreo de auditoría frente a revisión total
- Software de detección de fraude en servicio de campo
- ¿Cómo detectan las eléctricas la manipulación de contadores?
- Cómo detener el soborno en inspecciones de campo
- ¿Qué es una cadena de evidencia?
- ¿Cómo funciona la puntuación de fraude con IA?
- ¿Funciona sin conexión el software con IA?
- ¿Qué plataforma de IA aprueban los auditores?
Fuentes y notas
- Contrato CREG-UTP 082 de 2025, Informe final, Revisión 1 (se abre en una pestaña nueva). Universidad Tecnológica de Pereira para la Comisión de Regulación de Energía y Gas (CREG), 29 de septiembre de 2025 (pp.149 a 153).
- Documento CREG-901 194, Metodología de remuneración de la actividad de distribución de energía eléctrica (se abre en una pestaña nueva). El mismo regulador (CREG), 21 de junio de 2025 (pp.7 a 8).
- The economics of electricity losses in Latin America and the Caribbean (se abre en una pestaña nueva). Banco Interamericano de Desarrollo (Yépez García y Jiménez Mori), 2024 (pp.16, 32). CC BY 3.0 IGO.
- Occupational Fraud 2026: A Report to the Nations (se abre en una pestaña nueva). Association of Certified Fraud Examiners, 2026 (pp.12, 18, 23, 40 a 41). Copyright 2026 by the Association of Certified Fraud Examiners, Inc.
- Reducing Technical and Non-Technical Losses in the Power Sector (se abre en una pestaña nueva). Banco Mundial (Antmann), julio de 2009 (pp.6, 25).
- ISA 530, Audit Sampling (se abre en una pestaña nueva). IAASB (Manual de 2012), párr. 5.
- FIPS 180-4, Secure Hash Standard (se abre en una pestaña nueva). NIST, agosto de 2015.
- Regulation (EU) 2024/1689 (EU AI Act), Article 14, Human oversight (se abre en una pestaña nueva). Diario Oficial de la Unión Europea, 12 de julio de 2024.
Notas sobre el alcance
- La cuadrícula de muestreo y el recorrido de la puntuación de esta página son ejemplos ilustrativos, no datos de clientes.
- El 14,95% y las participaciones de la costa Caribe son pérdidas totales ponderadas (técnicas más no técnicas) en los mercados con datos disponibles, tomadas de un estudio de consultoría contratado por la CREG (Contrato CREG-UTP 082 de 2025, pp.149 a 153). La CREG define las pérdidas no técnicas como las “producidas básicamente por el hurto de energía o por la ausencia de medición” (Documento CREG-901 194, 2025, pp.7 a 8).
- La cifra del BID combina pérdidas técnicas y no técnicas en América Latina y el Caribe.
- El estudio de la ACFE cubre el fraude ocupacional en todos los sectores y solo los casos detectados. No es una tasa para inspecciones de campo, y las cifras de monitoreo proactivo son una asociación, no una comparación controlada.
- El documento del Banco Mundial es de 2009 y se refiere a grandes consumidores.
- El NIST indica que cualquier cambio en los datos producirá un resumen distinto “con una probabilidad muy alta”.
- El Reglamento de IA de la UE se cita como contexto, no como una afirmación de cumplimiento.
- La ISA 530 define el muestreo de auditoría como la aplicación de procedimientos de auditoría a “menos del 100% de los elementos” de una población.